Trust Boundaries
Eine Trust Boundary markiert einen Wechsel des Vertrauensniveaus zwischen Komponenten oder Organisationen. Daten an der Grenze brauchen Prüfungen, die Absender, Format und fachliche Erlaubnis abdecken.
- GrenzeWechsel des Vertrauensniveaus.
- SignaturBestätigt den Absender.
- BerechtigungPrüft die fachliche Zuständigkeit.
Einordnung
Warum das wichtig ist
An der Grenze zu Partnern darf der Shop Eingaben nicht ungeprüft glauben. Ohne getrennte Prüfung von Absender und Berechtigung ändert eine gültig signierte Meldung womöglich fremde Bestellungen. Auth und Least Privilege vertiefen eigene Bausteine.
Dieser Baustein ordnet Grenzprüfungen. Authentifizierung stellt Identität fest; Autorisierung prüft konkrete Berechtigungen.
Auf einen Blick · Vertrauensgrenzen mit geprüften Übergängen
Prüfpfad einer Versandmeldung
Ein Versandpartner sendet dem Shop eine Trackingmeldung. Der Shop verifiziert die Signatur und prüft anschließend, ob der Partner diese Bestellung aktualisieren darf.
So liest du das Bild
- Grenze Der Bereich „Extern“: Der „Versandpartner“ sendet die Statusmeldung.
- Signatur Der Kasten „Gateway-Prüfung“: Signatur und Nachrichtenformat.
- Berechtigung Der Kasten „Berechtigungsprüfung“: Partnerzuständigkeit für die Bestellkennung vor dem „Bestellmodul“.
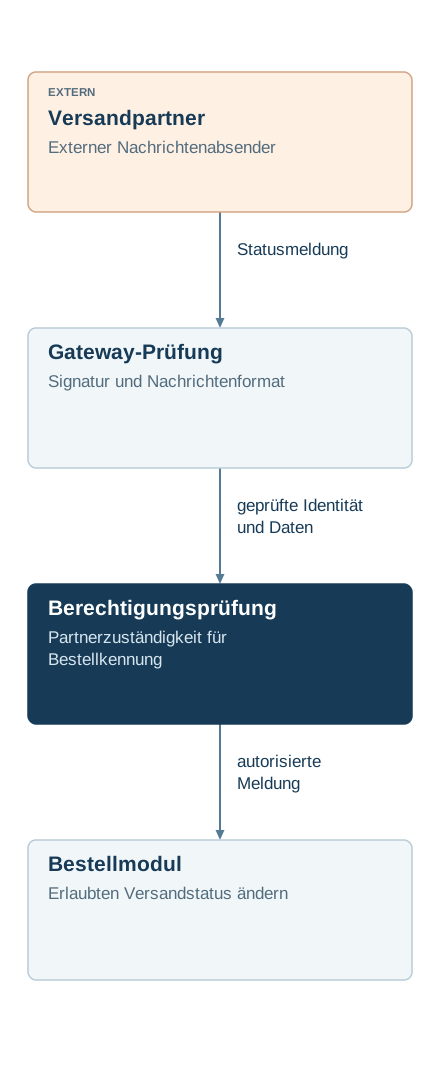
Diagramm als Text lesen
- Versandpartner: Externer Nachrichtenabsender (Extern)
- Gateway-Prüfung: Signatur und Nachrichtenformat
- Berechtigungsprüfung: Partnerzuständigkeit für Bestellkennung
- Bestellmodul: Erlaubten Versandstatus ändern
- Versandpartner → Gateway-Prüfung: Statusmeldung
- Gateway-Prüfung → Berechtigungsprüfung: geprüfte Identität und Daten
- Berechtigungsprüfung → Bestellmodul: autorisierte Meldung
Nutzen & Grenzen
Hilft, wenn
- Datenübergänge zwischen Organisationen, Diensten oder Nutzerkontexten brauchen passende Kontrollpunkte.
- Mehrere Zugriffswege und Mandantenbezüge erfordern klar zugeordnete Prüfverantwortung an jedem Übergang.
Grenzen
- Die Prüfung greift nur an Wegen, die sie passieren; direkte Admin- oder Nachrichtenpfade am Gateway vorbei bleiben ungeschützt.
- Eine bestandene Signatur sagt nichts über Zuständigkeit; die Frage nach der Berechtigung beantwortet Authentifizierung und Autorisierung.
- Jede zusätzliche Grenze kostet Prüfaufwand und Latenz; sinnvoll ist sie dort, wo Bedrohungsmodell einen Angriffspfad zeigt.
In der Praxis
- Datenflüsse und Vertrauenswechsel erfassen. Zeichne Quelle, Empfänger, Rückkanal und Identitätskontext eines abgegrenzten Vorgangs. Markiere, wo sich Kontrolle oder Berechtigungsannahmen ändern. Das Ergebnis ist eine Karte relevanter Prüfstellen.
- Prüfverantwortung pro Grenze festlegen. Ordne Identitätsnachweis, Formatprüfung, Berechtigung und Mandantenzuordnung einer konkreten Komponente zu. Prüfe, dass diese Kontrollen vor einer fachlichen Wirkung stattfinden. Damit werden Annahmen und Zuständigkeiten explizit.
- Zugangswege auf Umgehung prüfen. Vergleiche synchrone, asynchrone und administrative Wege und teste, ob dieselben fachlichen Regeln greifen. Erfasse fehlende Kontrollen als konkrete Änderung. Das Ergebnis zeigt, wo eine Grenze technisch durchgesetzt wird und wo Lücken bleiben.
Ausführliche Erklärung lesen
Eine Trust Boundary trennt Bereiche, deren Akteure oder Komponenten unterschiedlichen Sicherheitsannahmen unterliegen. Beim Übergang müssen Identität, erlaubte Handlung, Datenform und Mandantenzuordnung passend geprüft werden. Grenzen können Netzwerk-, Prozess- oder Organisationsgrenzen folgen und sind nicht durch eine interne Adresse aufgehoben. Die Prüfung verbindet sich mit Authentifizierung & Autorisierung sowie Least Privilege.
Die empfangende Komponente trägt Verantwortung dafür, welche Aussagen sie akzeptiert und welche Wirkung sie auslöst. Auch Nachrichten, Dateien und administrative Zugriffe durchlaufen solche Übergänge. Eine Übersicht der Datenflüsse hilft, Kontrollpunkte und alternative Wege zu erkennen. Die Kontrollen müssen alle Zugänge abdecken und dürfen technische Vertrauenswürdigkeit nicht mit fachlicher Berechtigung verwechseln. Die Grenze folgt dem Wechsel von Kontroll- oder Berechtigungsannahmen und kann innerhalb desselben Netzes auftreten. Ihr Zweck ist, Erwartungen vor der nächsten fachlichen Verarbeitung erneut zu prüfen.
Zero Trust verlangt, dass keine Netzposition allein Vertrauen begründet; jede Anfrage wird geprüft.
Selbst prüfen
Teste dich in drei Stufen
AblesenIm Bild nachsehen
Welche Prüfung liegt direkt vor dem Bestellmodul?
Lösung mit Begründung ansehen
Die „Berechtigungsprüfung“. Sie klärt die Partnerzuständigkeit für die Bestellkennung.
AnwendenAuf eine neue Lage übertragen
Der Versandpartner sendet eine Trackingmeldung zu B-1042. Welche Schritte durchläuft sie, bevor das Bestellmodul den Status ändert?
Lösung mit Begründung ansehen
Die Gateway-Prüfung kontrolliert Signatur und Nachrichtenformat. Danach prüft die Berechtigungsprüfung, ob der Partner für B-1042 zuständig ist. Erst dann wird der Status geändert.
BewertenEine Alternative abwägen
Das Team prüft nur die Signatur am Gateway und verzichtet auf die Berechtigungsprüfung. Was spricht dafür, was dagegen?
Lösung mit Begründung ansehen
Dafür: Weniger Prüfaufwand und ein einfacherer Pfad. Dagegen: Die Signatur belegt nur den Absender. Ein Partner mit gültiger Signatur könnte Bestellungen ändern, für die er nicht zuständig ist.
Vertiefen
Diese Bausteine führen die Gedanken dieser Seite weiter.
Quellen
- OWASP – Threat Modeling (öffnet in neuem Tab)Führt durch Bedrohungsanalyse mit Systemmodell, Angriffsflächen und Gegenmaßnahmen.
- OWASP – Threat Modeling Cheat Sheet (öffnet in neuem Tab)Zeigt Vertrauensgrenzen und Datenflüsse als Grundlage der Bedrohungsanalyse.
- NIST – Zero Trust Architecture (öffnet in neuem Tab)Erläutert explizite Vertrauensentscheidungen und den Schutz einzelner Ressourcen.